ISO/IEC 17021-1 – Parte 1: qué regula la norma y qué cambia para la empresa auditada
ISO/IEC 17021-1 regula los organismos de certificación, no las empresas certificadas. Qué exige la norma en materia de imparcialidad, competencia y separación entre auditoría y decisión, y qué cambia en la práctica para la empresa auditada.
Detrás de cada certificación ISO hay un organismo que ha auditado, evaluado y finalmente concedido el certificado. Sin embargo, pocos responsables QHSE cuestionan las reglas que se aplican a ese organismo. La norma ISO/IEC 17021-1 define con precisión esas reglas. Comprender lo que exige permite abordar las auditorías de otra manera y gestionar la relación con el organismo certificador con mayor criterio.
Qué regula la norma y qué no
ISO/IEC 17021-1 no fija los requisitos de las normas de sistemas de gestión como ISO 45001 o ISO 9001. Regula los organismos que evalúan la conformidad con esas normas. Es una norma sobre los certificadores, no sobre los certificados.
En concreto, define cómo debe organizarse un organismo de certificación, seleccionar a sus auditores, gestionar sus auditorías y tomar sus decisiones. El objetivo es garantizar que dos empresas certificadas en ISO 45001 por dos organismos distintos hayan pasado evaluaciones de calidad comparable.
Sin este marco, cada certificador podría fijar su propio nivel de rigor, lo que debilitaría el valor de la certificación para todas las partes implicadas.
Los cinco principios, leídos desde la empresa auditada
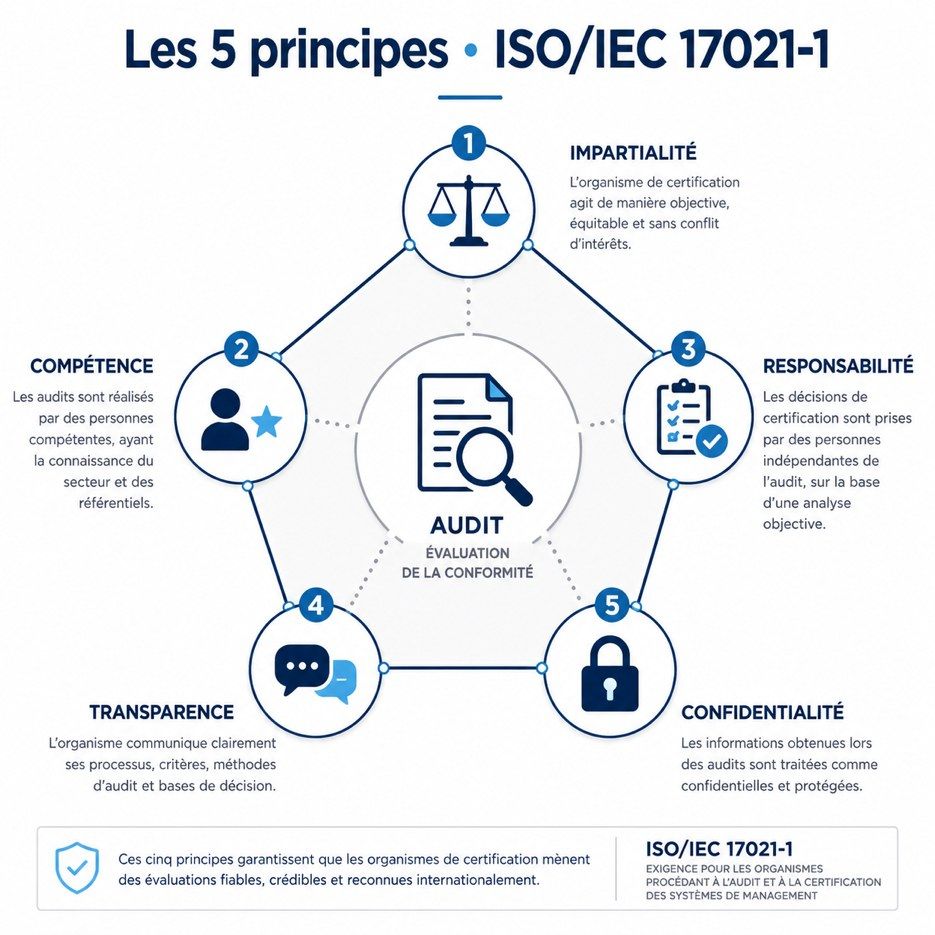
La norma se apoya en cinco principios fundamentales. Cada uno tiene implicaciones directas para la empresa que pasa la auditoría.
Imparcialidad. Un organismo certificador no puede haber acompañado a una empresa en la implantación de su sistema de gestión y venir después a auditarla. Ambas actividades son incompatibles. Si una consultora le acompañó hacia ISO 45001, no puede ser el organismo que le certifique.
Competencia. Una auditoría solo tiene valor si el auditor comprende realmente la actividad evaluada. La norma exige conocimiento sectorial, no solo dominio técnico de las normas de referencia. Para una empresa industrial, un auditor sin experiencia concreta en el sector correspondiente es una señal de alerta legítima.
Responsabilidad. La decisión final de certificación no corresponde al auditor por sí solo. Debe ser objeto de un análisis independiente, distinto de la propia auditoría. Este principio introduce una segunda mirada que refuerza la fiabilidad del proceso.
Transparencia. La empresa auditada debe comprender los criterios utilizados, el desarrollo de la auditoría y las bases sobre las que se toma la decisión. Un certificador incapaz de explicar con claridad su proceso de decisión no cumple este requisito.
Confidencialidad. La información recogida durante las auditorías está protegida. Este punto pesa especialmente en sectores donde los datos operativos son sensibles.
La separación entre auditoría y decisión de certificación
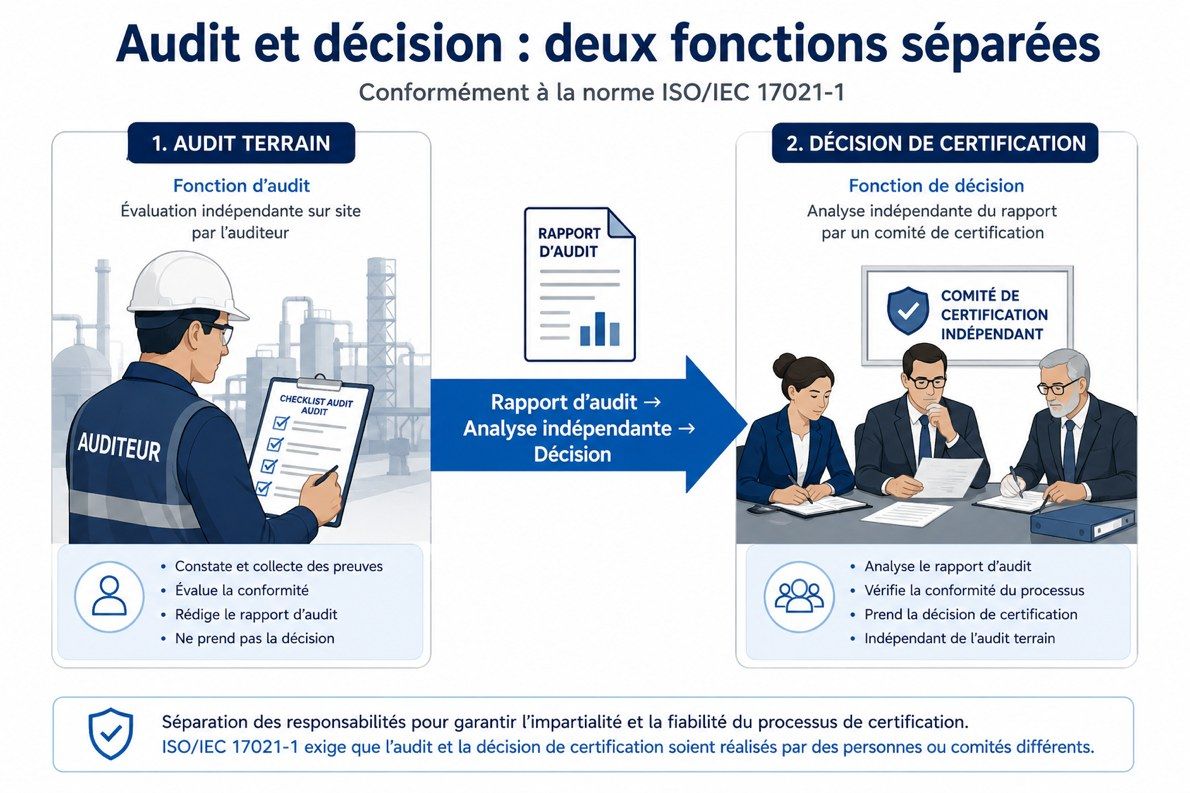
Un punto a menudo ignorado: el auditor que realiza la evaluación sobre el terreno no toma la decisión de certificación. Son dos funciones distintas dentro del organismo certificador. La norma exige explícitamente esta separación para evitar sesgos.
Para la empresa auditada, esto significa que el informe de auditoría y la decisión final pueden divergir. El auditor constata y documenta. La validación corresponde a un comité aparte, que analiza el informe de forma independiente antes de resolver.
El ciclo de auditoría: los tres tipos que conviene conocer
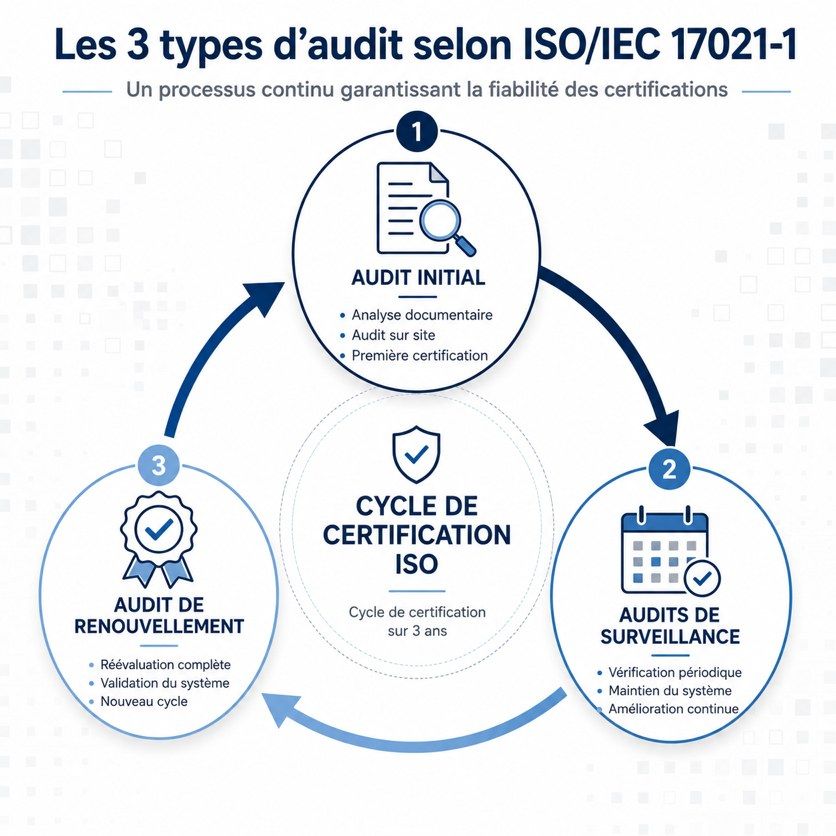
La norma regula tres tipos de auditoría a los que se expone una empresa certificada.
Auditoría inicial: realizada en dos etapas. La primera analiza la documentación y el contexto de la empresa. La segunda es una auditoría in situ, con encuentro con los equipos y verificación de las prácticas reales frente al sistema descrito.
Auditorías de seguimiento: realizadas anual o semestralmente según el organismo y la norma. Verifican que el sistema sigue siendo eficaz y se mantiene en el tiempo. No son formalidades.
Auditoría de renovación: cada tres años, reevalúa el conjunto del sistema de gestión. Es más completa que las auditorías de seguimiento y constituye la ocasión de comprobar que el sistema ha evolucionado con la organización.
Conocer este ciclo permite prepararse de forma continua en lugar de tratar cada auditoría como un acontecimiento aislado.