ISO/IEC 17021-1 – Deel 1: wat de norm regelt, en wat dat verandert voor het geauditeerde bedrijf
ISO/IEC 17021-1 regelt certificatie-instellingen, niet gecertificeerde bedrijven. Wat de norm eist inzake onpartijdigheid, competentie en de scheiding tussen audit en beslissing, en wat dat concreet verandert voor het geauditeerde bedrijf.
Achter elke ISO-certificering staat een instelling die heeft geauditeerd, beoordeeld en uiteindelijk het certificaat heeft verleend. Toch stellen weinig QHSE-verantwoordelijken vragen bij de regels die voor die instelling gelden. ISO/IEC 17021-1 legt die regels precies vast. Begrijpen wat de norm eist, maakt het mogelijk audits anders te benaderen en de relatie met de certificatie-instelling beter onderbouwd te voeren.
Wat de norm regelt, en wat niet
ISO/IEC 17021-1 stelt niet de eisen vast van managementsysteemnormen zoals ISO 45001 of ISO 9001. De norm regelt de instellingen die de conformiteit met die normen beoordelen. Het is een norm over certificeerders, niet over gecertificeerden.
Concreet bepaalt de norm hoe een certificatie-instelling zich moet organiseren, haar auditoren selecteert, haar audits beheert en haar beslissingen neemt. Het doel is te waarborgen dat twee bedrijven die door twee verschillende instellingen ISO 45001-gecertificeerd zijn, beoordelingen van vergelijkbare kwaliteit hebben ondergaan.
Zonder dit kader zou elke certificeerder zijn eigen mate van strengheid kunnen bepalen, wat de waarde van certificering voor alle betrokken partijen zou ondermijnen.
De vijf principes, gelezen vanuit het geauditeerde bedrijf
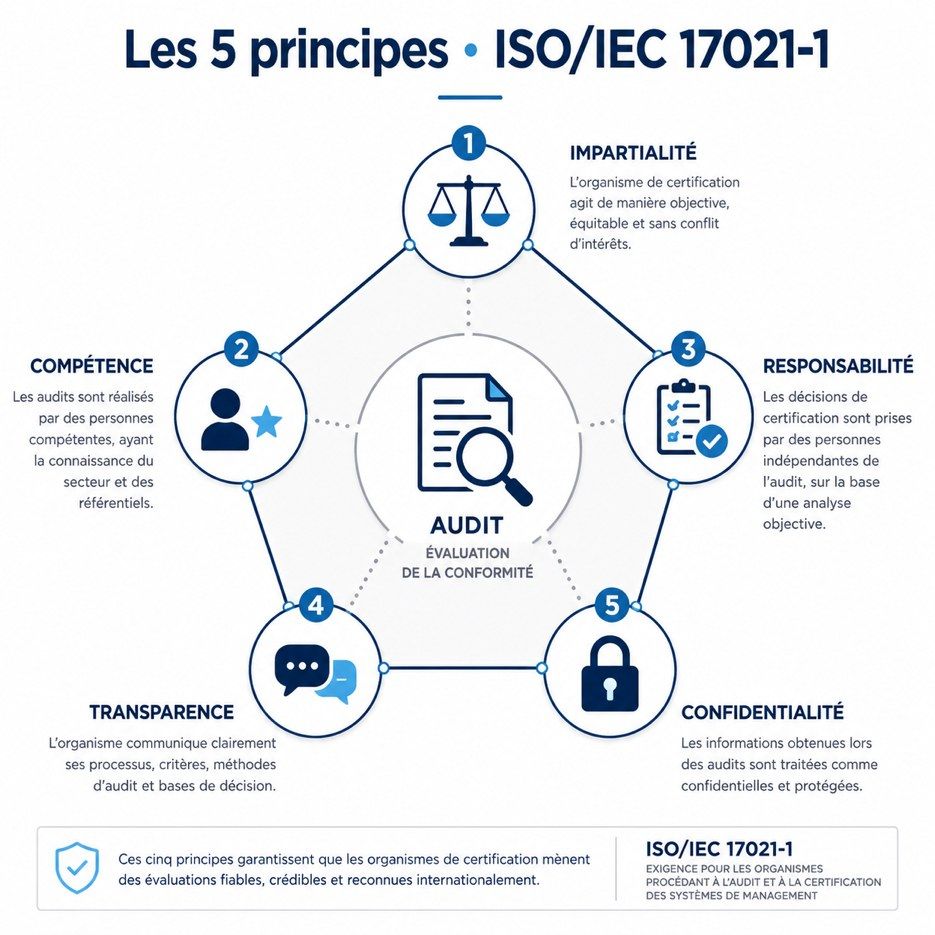
De norm berust op vijf fundamentele principes. Elk daarvan heeft rechtstreekse gevolgen voor het bedrijf dat de audit ondergaat.
Onpartijdigheid. Een certificatie-instelling kan een bedrijf niet hebben begeleid bij het opzetten van zijn managementsysteem en het vervolgens komen auditeren. Deze twee activiteiten zijn onverenigbaar. Als een adviesbureau u naar ISO 45001 heeft begeleid, kan het niet de instelling zijn die u certificeert.
Competentie. Een audit heeft alleen waarde als de auditor de beoordeelde activiteit werkelijk begrijpt. De norm eist sectorkennis, niet alleen technische beheersing van de referentienormen. Voor een industrieel bedrijf is een auditor zonder concrete ervaring in de betrokken sector een terecht waarschuwingssignaal.
Verantwoordelijkheid. De uiteindelijke certificatiebeslissing ligt niet bij de auditor alleen. Zij moet het voorwerp uitmaken van een onafhankelijke analyse, los van de audit zelf. Dit principe voegt een tweede blik toe die de betrouwbaarheid van het proces versterkt.
Transparantie. Het geauditeerde bedrijf moet de gehanteerde criteria begrijpen, het verloop van de audit, en de basis waarop de beslissing wordt genomen. Een certificeerder die zijn besluitvormingsproces niet helder kan uitleggen, voldoet niet aan deze eis.
Vertrouwelijkheid. Informatie die tijdens audits wordt verzameld, is beschermd. Dit weegt bijzonder zwaar in sectoren waar operationele gegevens gevoelig liggen.
De scheiding tussen audit en certificatiebeslissing
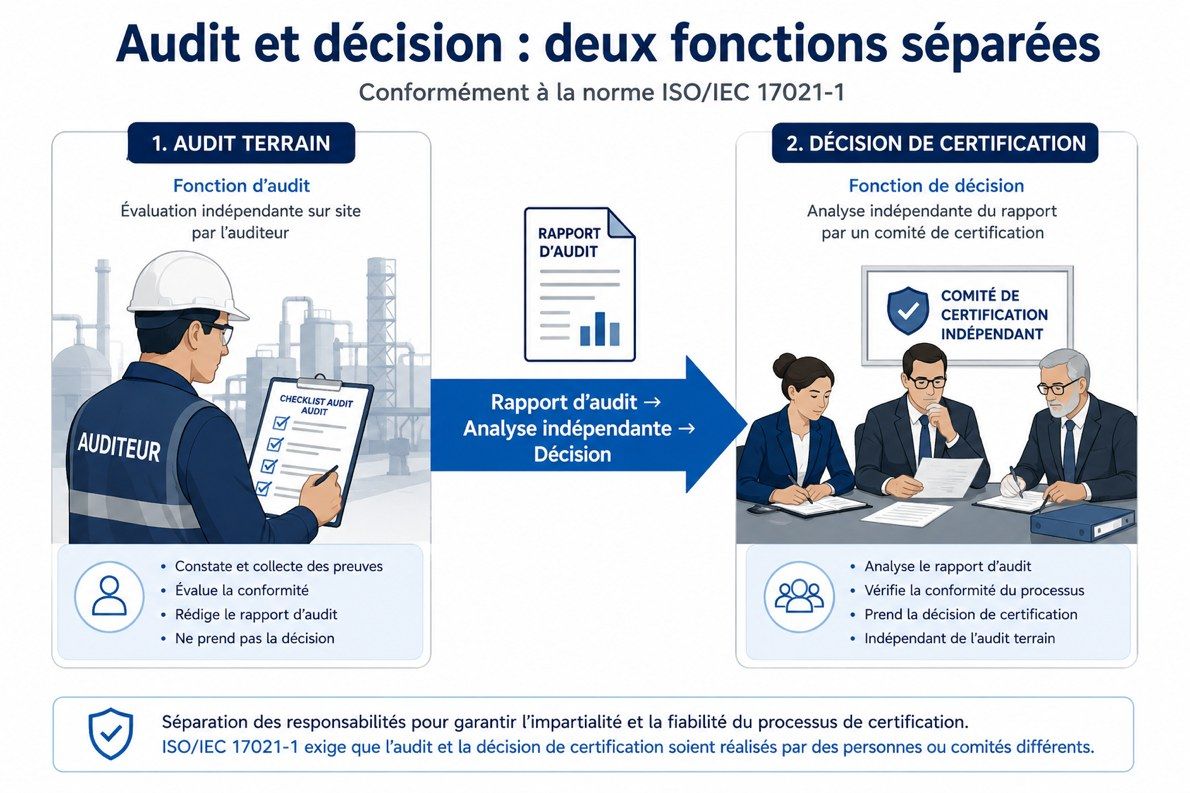
Een vaak over het hoofd gezien punt: de auditor die de beoordeling ter plaatse uitvoert, neemt niet de certificatiebeslissing. Dat zijn twee onderscheiden functies binnen de certificatie-instelling. De norm vereist deze scheiding uitdrukkelijk om vertekening te vermijden.
Voor het geauditeerde bedrijf betekent dit dat het auditrapport en de eindbeslissing uiteen kunnen lopen. De auditor stelt vast en documenteert. De validatie behoort toe aan een apart comité, dat het rapport onafhankelijk analyseert alvorens te beslissen.
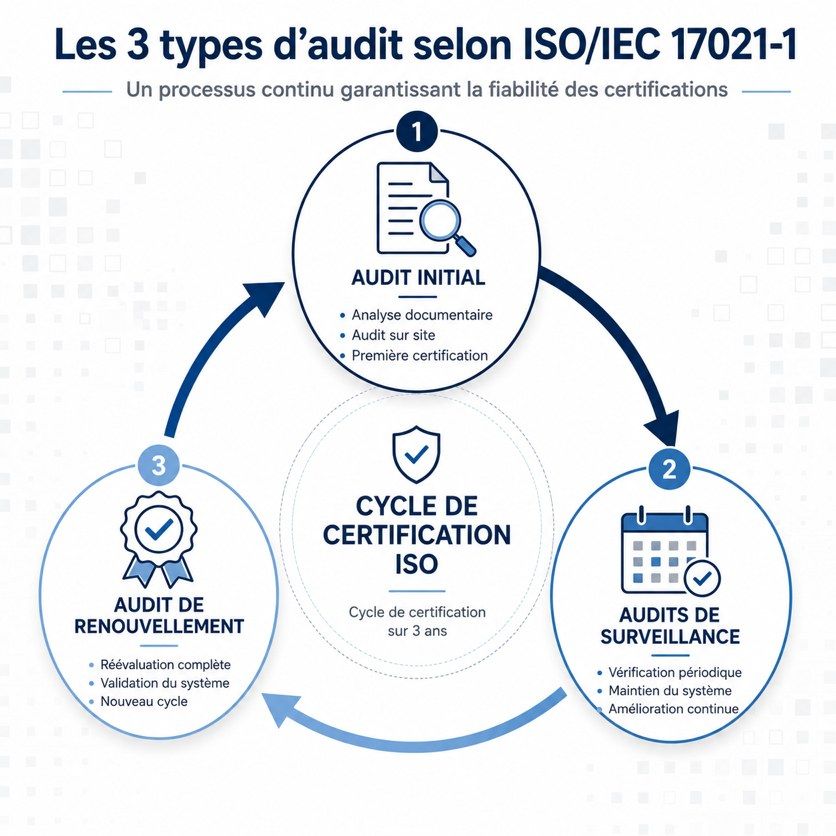
De auditcyclus: de drie types om te kennen
De norm regelt drie types audit waaraan een gecertificeerd bedrijf wordt blootgesteld.
Initiële audit: uitgevoerd in twee fasen. De eerste analyseert de documentatie en de context van het bedrijf. De tweede is een audit ter plaatse, met ontmoeting van de teams en toetsing van de werkelijke praktijk aan het beschreven systeem.
Opvolgingsaudits: jaarlijks of tweejaarlijks uitgevoerd, afhankelijk van de instelling en de norm. Zij verifiëren dat het systeem doeltreffend blijft en in de tijd wordt onderhouden. Het zijn geen formaliteiten.
Hernieuwingsaudit: om de drie jaar wordt het volledige managementsysteem opnieuw beoordeeld. Deze audit is vollediger dan de opvolgingsaudits en vormt de gelegenheid om na te gaan of het systeem mee is geëvolueerd met de organisatie.
Deze cyclus kennen maakt het mogelijk zich doorlopend voor te bereiden in plaats van elke audit als een op zichzelf staande gebeurtenis te behandelen.